Таблица
| Симптом | code / проявление | Причина | Что делать |
|---|---|---|---|
| Probe > 30 с, обрыв | detail: message с ETIMEDOUT / fetch failed | Сервер недоступен, VPN выключен, firewall | Ping/curl с ПК Призмы; VPN; проверить IIS |
| Tool timeout | timeout | HTTP-клиент MCP (деф. 30 000 ms в профиле) | Ускорить 1С; уменьшить объём top; повторить |
| certificate has expired / UNABLE_TO_VERIFY | tls_error (в контракте buh-tools) | Невалидный или самоподписанный TLS | Обновить сертификат на сервере или (для доверенного стенда) задать tlsInsecure при создании подключения через Ассистента |
| OData без tlsInsecure на HTTPS LAN | ошибка в detail probe (exception message) | Node rejectUnauthorized | tlsInsecure + пересохранить; env в MCP-процессе |
| health_not_ok | code в HTTP probe | Health не вернул ok | Проверить расширение, iisreset, URL v1 |
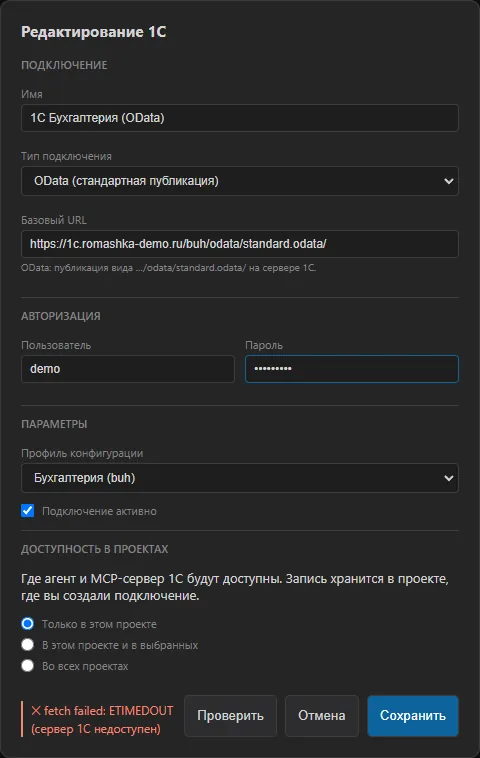
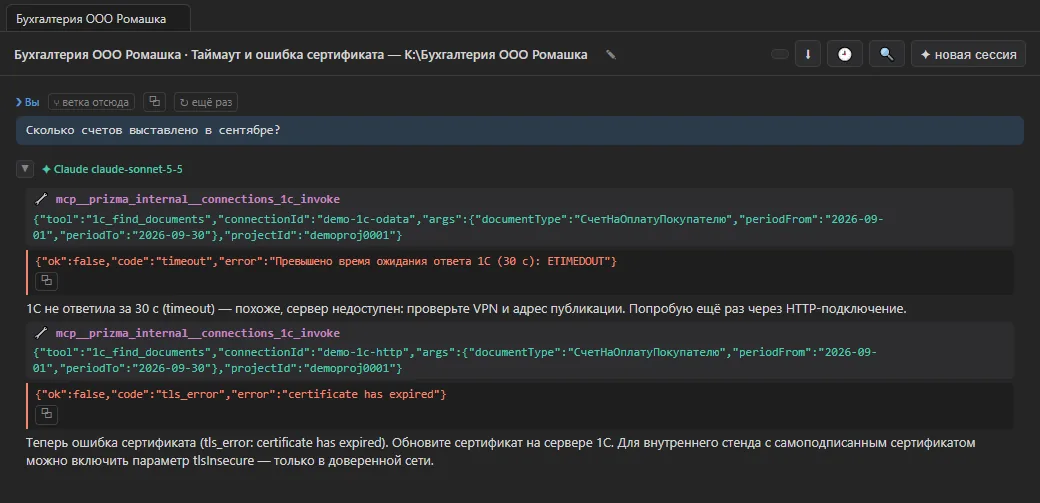
Важно: ONEC_TLS_INSECURE — только для доверенных стендов; в лог MCP OData пишется предупреждение при значении 1.