Преамбула
Токенизация защищает сырые персональные данные в теле запроса к облачным моделям платформы (prizma:).
Как это работает
- Детекторы (regex и при доступности NER) находят ПДн в сообщениях перед внешним запросом.
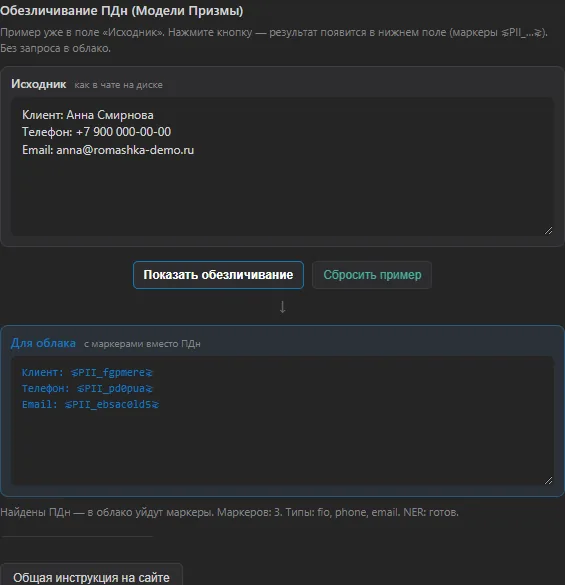
Пример замены ПДн на маркеры - Значения сохраняются в локальном сейфе
pii-vault.db(TTL около 72 часов, шифрование). - В запрос уходят стабильные маркеры вида
⋦PII_…⋧. - История чата в SQLite на диске не переписывается — токенизация только на пути к модели.
- Ответ может детокенизироваться обратно для отображения.
Что нужно знать пользователю
Не вставляйте секреты в чат без необходимости; для сторонних провайдеров (OpenRouter, Claude напрямую) политика зависит от выбранного провайдера — токенизация Призмы относится к маршруту «Модели Призмы».
Если что-то не работает
В ответе остались маркеры ⋦PII
Редкий сбой детокенизации — повторите запрос или сократите фрагмент с ПДн.
NER недоступен
Работает режим regex-only — часть типов ФИО/адресов может не замениться.